Análisis de Dependencias en el Código con Red Hat Dependency Analytics

La gestión de dependencias en los proyectos de software modernos es un aspecto crítico para mantener la calidad, la seguridad y la estabilidad del código. En entornos empresariales donde se priorizan las buenas prácticas de desarrollo y la prevención de riesgos, contar con herramientas que automaticen el análisis de vulnerabilidades y licencias es fundamental. Una de esas herramientas es Red Hat Dependency Analytics (RHDA).
¿Qué es Red Hat Dependency Analytics?
Red Hat Dependency Analytics es un servicio basado en inteligencia artificial que permite analizar las dependencias de un proyecto (Java, Python, Node.js, etc.) y generar un reporte detallado sobre:
-
Vulnerabilidades conocidas (CVEs).
-
Versiones sugeridas para mejorar la seguridad.
-
Riesgos de licencias de terceros.
-
Estado de mantenimiento de las bibliotecas utilizadas.
Todo esto lo hace posible gracias a su integración con Snyk, OSS Index y el extenso conocimiento de Red Hat sobre seguridad de código abierto.
¿Por qué es importante analizar las dependencias?
Cada vez que se agrega una librería externa a un proyecto, también se incorporan potenciales riesgos. Estos riesgos incluyen:
-
Vulnerabilidades que pueden ser explotadas.
-
Licencias incompatibles con los términos del negocio.
-
Paquetes sin mantenimiento activo o con código obsoleto.
Un análisis proactivo evita sorpresas en producción, previene brechas de seguridad y reduce el trabajo manual de revisión.
Integración con Visual Studio Code
Red Hat ofrece una extensión gratuita para Visual Studio Code que permite ejecutar Dependency Analytics con un solo clic. Entre sus características más destacadas:
-
Análisis en tiempo real del archivo
pom.xml,requirements.txtopackage.json. -
Sugerencias automáticas de versiones seguras.
-
Dashboard visual con métricas y severidad de los hallazgos.
-
Exportación del informe para revisión posterior o auditoría.
Uso en entornos empresariales
En equipos DevSecOps, Red Hat Dependency Analytics puede formar parte de un pipeline CI/CD, automatizando el escaneo de vulnerabilidades cada vez que se realiza un commit o un despliegue. Esto refuerza las políticas de seguridad y cumplimiento normativo, especialmente en industrias como banca, salud o gobierno.
Cómo empezar
-
Instala la extensión de Red Hat Dependency Analytics en VS Code.
-
Abre tu proyecto con dependencias definidas.
-
Ejecuta el análisis desde la vista de extensiones o con clic derecho sobre el archivo.
-
Analiza el reporte y aplica las sugerencias de actualización o cambio de dependencias.

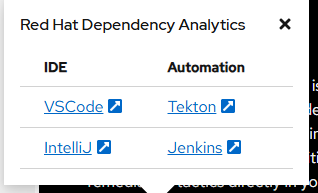
RHDA esta disponible para estos Entornos Integrados de Desarrollo (IDEs) y automatizaciones:
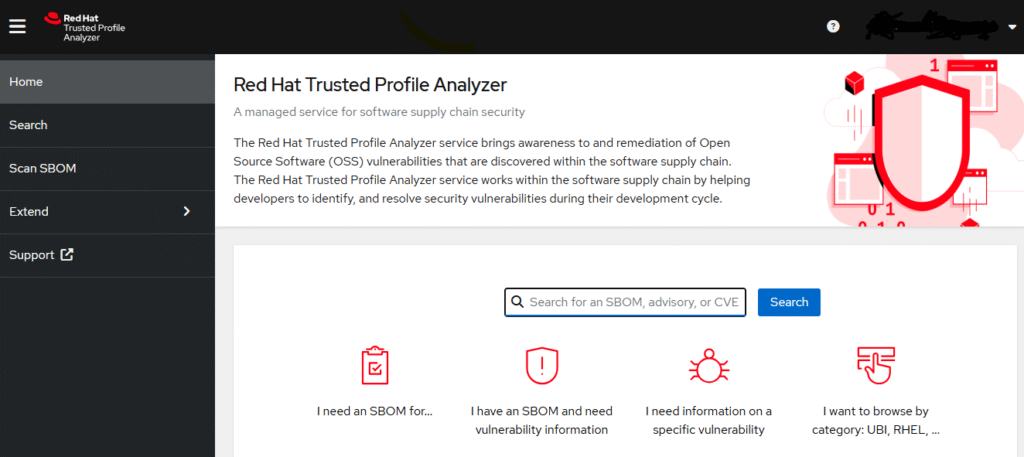
También entrega una consola web para poder revisar los diversos proyectos:
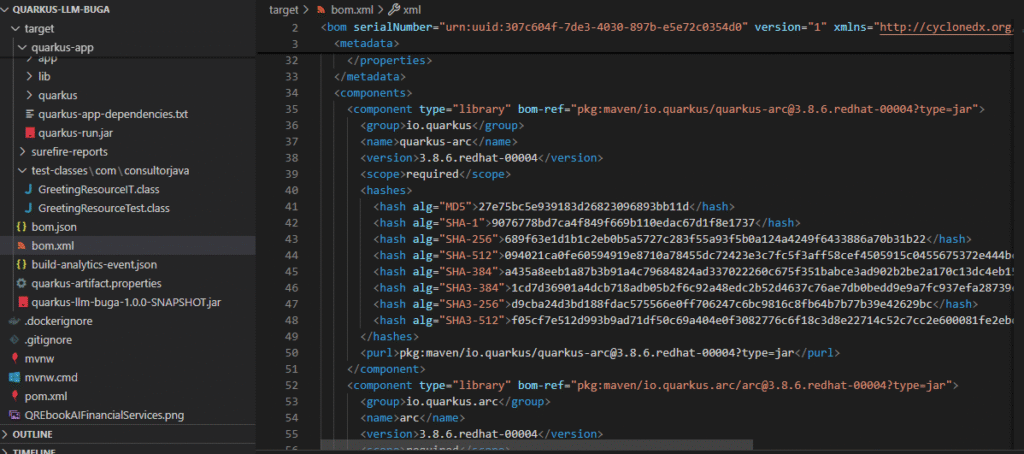
Es necesario poder generar el archivo SBOM con Cyclone:

y el resultado será un archivo como este:
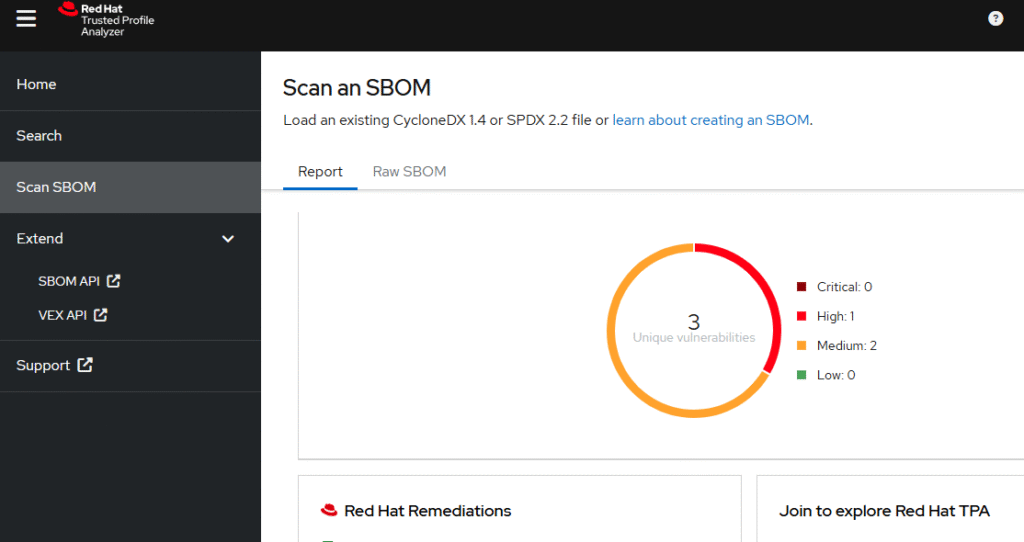
Este archivo generado en formato json lo cargare a la consola de Red Hat Trusted Profile Analyzer (RHTPA) y obtendremos la información relacionada:
enlaces de interés:
https://developers.redhat.com/products/trusted-software-supply-chain/overview?source=sso
Entradas relacionadas


Sobre el Autor

Jose Luis Bugarin
Pragmático, soy de leer y hacer y no esta demás mencionar que las opiniones son mías :) #telodijoelbuga